Proof-based general-purpose computing with Magnetar
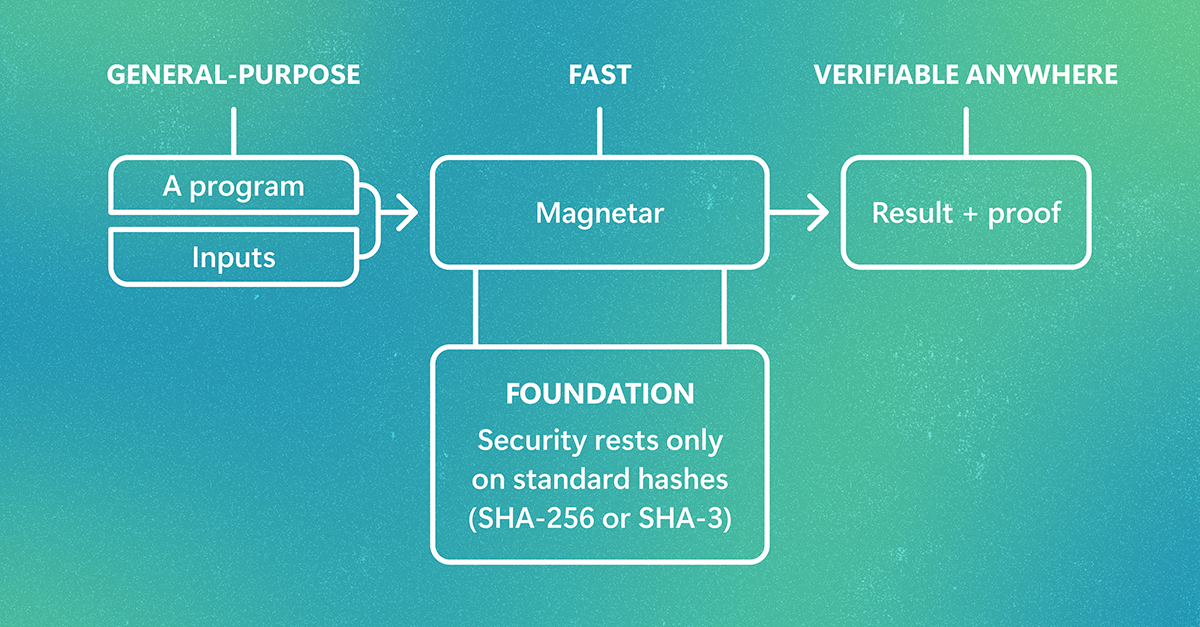
Microsoft Research ha presentado un avance significativo en el campo de la computación con pruebas de conocimiento cero, gracias a su proyecto Magnetar. Este innovador sistema permite ejecutar programas y obtener, junto con el resultado, una prueba breve que confirma que el programa se ejecutó correctamente. Esta prueba puede ser verificada en milisegundos sin necesidad de volver a ejecutar el programa, confiar en quien lo ejecutó o conocer los datos sobre los que se ejecutó.
El desarrollo de Magnetar aborda tres desafíos principales que han impedido la adopción generalizada de estas pruebas: la rapidez en la producción de pruebas, su disponibilidad para programas normales sin necesidad de conocimientos criptográficos especializados, y su dependencia de criptografía que seguirá siendo confiable en el futuro.
Magnetar logra avances notables en estos tres frentes. Es capaz de probar programas escritos en lenguajes como Rust, Go o C, y funciona de 10 a 39 veces más rápido que los sistemas más rápidos comparables anteriores. Además, su seguridad se basa únicamente en funciones hash estándar, lo que lo hace más accesible y seguro.
Las pruebas de conocimiento cero ofrecen un enfoque radicalmente diferente para establecer la confianza en los resultados de los programas. En lugar de confiar en el operador o en contratos y auditorías, estas pruebas proporcionan un certificado criptográfico que confirma que el programa, con ciertos datos de entrada, produjo un resultado específico. Esto permite que cualquier persona que reciba la prueba pueda confirmar el resultado sin necesidad de ejecutar nuevamente el programa y sin revelar información privada de los datos de entrada.
Este avance tiene implicaciones significativas en el mundo real. Por ejemplo, un agente de inteligencia artificial podría adjuntar una prueba que demuestre que cada acción cumplió con la política establecida. Las instituciones financieras reguladas podrían demostrar que las transacciones se procesaron correctamente sin hacer públicas dichas transacciones.
Desde su invención en la década de 1980, las pruebas de conocimiento cero han enfrentado tres grandes retos: eficiencia, generalidad y seguridad. Históricamente, producir una prueba requería un cálculo mucho mayor que ejecutar el programa en sí. Además, muchos sistemas de prueba exigían que los desarrolladores reescribieran manualmente sus programas como circuitos criptográficos, lo cual era un proceso largo y propenso a errores de seguridad. En cuanto a la seguridad, muchas de estas pruebas dependían de curvas elípticas que podrían ser vulnerables a computadoras cuánticas en el futuro.
Microsoft está abordando este problema con su Quantum Safe Program, que busca migrar sus productos y servicios a la criptografía post-cuántica para 2029. A pesar de que ya existen sistemas de prueba post-cuánticos, algunos se basan en suposiciones matemáticas no probadas, lo que ha generado dudas sobre su seguridad a largo plazo.
Fuente: https://www.microsoft.com/en-us/research/blog/proof-based-general-purpose-computing-with-magnetar/